

| Ustawienia uwierzytelniania IEEE802.1X |
|
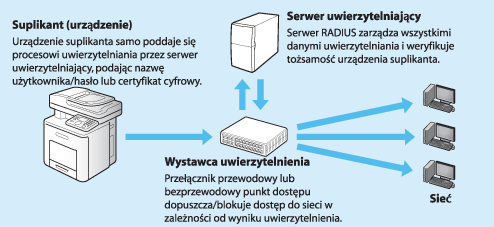
Standard IEEE802.1X określa zasady kontroli dostępu do sieci z uwzględnieniem portów i umożliwia utworzenie zabezpieczonej sieci lokalnej z niezawodnym systemem uwierzytelniania. Typowa sieć 802.1X składa się z serwera RADIUS (serwer uwierzytelniający), przełącznika LAN (wystawca uwierzytelnienia) i urządzeń klienckich z oprogramowaniem uwierzytelniającym (suplikant).
Urządzenie może łączyć się z siecią 802.1X jako urządzenie klienckie. Po zainstalowaniu i zarejestrowaniu wymaganej pary kluczy i certyfikatów cyfrowych należy wybrać metodę rozszerzonego protokołu uwierzytelniania (EAP, Extensible Authentication Protocol). Poniżej omówiono metody EAP obsługiwane przez urządzenie. |
| Uwaga |
|
|
|||||
W przypadku uwierzytelniania przy użyciu metody EAP-TLS wymagane jest zarówno urządzenie klienckie, jak i serwer RADIUS, które wystawiają dla siebie wzajemnie certyfikaty. Klucz i certyfikat (w formacie PKCS#12) wysyłane z urządzenia są weryfikowane przy użyciu certyfikatu urzędu certyfikacji (CA) na serwerze RADIUS. Certyfikat serwera wysłany z serwera RADIUS jest weryfikowany przy użyciu certyfikatu na komputerze klienckim.
W przypadku zabezpieczeń EAP-TTLS wymagane jest tylko wystawianie certyfikatu cyfrowego przez serwer RADIUS. Certyfikat serwera wysłany z serwera RADIUS jest weryfikowany przy użyciu certyfikatu urzędu certyfikacji (CA) na komputerze klienckim. Urządzenie klienckie musi dostarczyć nazwę użytkownika/nazwę logowania i hasło, aby uwierzytelnić się na serwerze. Dostępny jest wewnętrzny protokół uwierzytelniania MS-CHAPv2 lub PAP.
Po wybraniu protokołu PEAP tylko serwer RADIUS wystawia certyfikat cyfrowy. Certyfikat serwera wysłany z serwera RADIUS jest weryfikowany przy użyciu certyfikatu urzędu certyfikacji (CA) na komputerze klienckim. Urządzenie klienckie musi dostarczyć nazwę użytkownika/nazwę logowania i hasło, aby zostać uwierzytelnione przez serwer. W przypadku protokołu PEAP urządzenie korzysta z wewnętrznego protokołu uwierzytelniania MS-CHAPv2. |